Resumo rápido
- A LGPD também se aplica a prefeituras, câmaras e autarquias.
- O começo é saber quais dados o órgão guarda e onde.
- Nomear um encarregado e publicar a política de privacidade são passos rápidos.
- Fornecedores de TI precisam assumir compromissos por escrito.
Por que isso importa para o gestor
O órgão público trata dados pessoais o tempo todo: cadastro do SUS, matrícula escolar, CadÚnico, IPTU, folha de pagamento. Um vazamento expõe a população, gera desgaste político e pode levar a sanções da Autoridade Nacional de Proteção de Dados (ANPD).
Os cinco primeiros passos
- Nomeie o encarregado de dados. É a pessoa que responde à população e à ANPD. O nome e o contato devem estar no site.
- Mapeie os dados. Liste, por secretaria, quais dados pessoais são coletados, para quê, onde ficam guardados e quem tem acesso.
- Publique a política de privacidade. Em linguagem simples, explicando o que o órgão faz com os dados.
- Revise acessos. Cada servidor deve ver só o que precisa. Contas de quem saiu do órgão precisam ser desativadas.
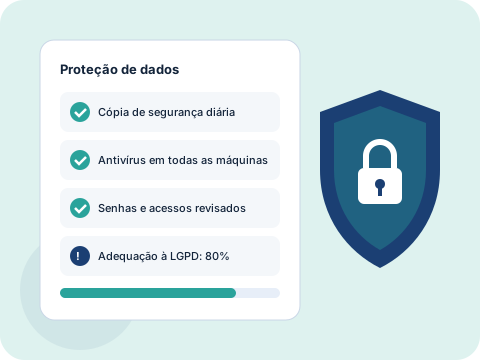
- Garanta cópias de segurança. Diárias, automáticas, guardadas em local separado e testadas.
Os riscos mais comuns
- Planilhas com CPF e endereço enviadas por WhatsApp ou e-mail pessoal.
- Computadores sem antivírus e com senha compartilhada.
- Sistemas antigos sem registro de quem acessou cada informação.
- Servidores que caem em golpes de e-mail e mensagens falsas.
O que exigir dos fornecedores
Todo contrato de TI deve dizer onde os dados ficam guardados, quem pode acessá-los, como é feita a cópia de segurança e em quanto tempo o fornecedor avisa e corrige um incidente. Ao final do contrato, os dados devem ser devolvidos ao órgão em formato aberto e apagados do fornecedor.
Treinar os servidores contra golpes custa pouco e evita boa parte dos incidentes.